
Opgelet voor valse mail van ‘notaire.be’: nieuwe phishingcampagne treft Belgische burgers
Dit bericht is geschreven op 28/09/2026, in functie van de regelgeving die op dat moment gold. Informeer je altijd bij een notariskantoor om specifieke informatie en advies te krijgen dat bij je situatie past.
Sinds begin september 2026 duiken opnieuw valse e-mails op die zich voordoen als de Federatie van het Belgisch Notariaat (via de Franstalige website notaire.be). Slachtoffers worden naar een nagemaakte website gelokt om hun e-mailadres en wachtwoord in te geven. Zo herkent u de fraude.
Hoe verloopt de oplichting?
Het slachtoffer ontvangt een e-mail met een onderwerp dat verwijst naar een notariële zaak, bijvoorbeeld “Partage de document notarial” (“delen van een notarieel document”). De afzendernaam oogt officieel en verwijst naar een fictieve notarisassociatie.
In de tekst van de mail staat dat de “Fédération du Notariat Belge” documenten met betrekking tot “uw project” zou hebben gedeeld, en dat u die via een link kunt raadplegen. Er wordt bewust tijdsdruk opgebouwd: het bericht vermeldt dat u slechts vier dagen de tijd heeft om de bestanden op te halen, waarna ze zouden verdwijnen.
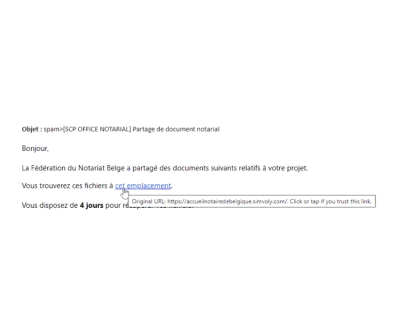
Fragment van de valse e-mail. De link “cet emplacement” verwijst niet naar notaire.be, maar naar een extern, verdacht adres (simvoly.com), zoals te zien is wanneer men er met de muis over gaat.
Wie op de link klikt, komt terecht op een nagemaakte pagina die de huisstijl van notaire.be overneemt: hetzelfde logo, dezelfde kleuren en een knop “Partage de fichiers”. De pagina vraagt om in te loggen met “dezelfde identificatiegegevens als het e-mailadres waarnaar de correspondentie werd verstuurd”, dus met een e-mailadres en wachtwoord.
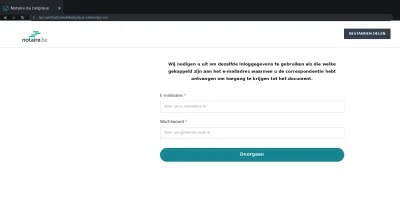
De nagemaakte pagina imiteert de website van notaire.be tot in de details, maar de adresbalk (rood omkaderd) toont het echte domein: “accueilnotairedebelgique.simvoly.com”, een gratis website-bouwplatform en dus niet de officiele domeinnaam notaire.be.
Nadat de gegevens zijn ingevoerd, wordt het slachtoffer automatisch doorgestuurd naar de echte website notaire.be. Daardoor lijkt alles normaal verlopen en merkt men niet meteen dat de inloggegevens net zijn buitgemaakt door de oplichters.
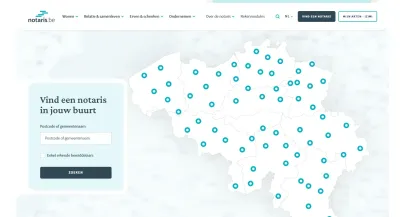
Na het “inloggen” belandt het slachtoffer op de echte website notaire.be, dit keer met het adres www.notaire.be duidelijk zichtbaar in de adresbalk, wat het bedrog moet maskeren
De herkenningstekens
- Tijdsdruk: een “termijn” van enkele dagen om documenten te raadplegen, anders zouden ze verloren gaan.
- Een link die niet naar notaire.be leidt: hover met de muis over de link (zonder te klikken) om het werkelijke webadres te zien onderaan het scherm of in een tooltip.
- Een vreemd domein: het echte adres van de Federatie is www.notaire.be. Varianten met extra woorden of een ander achtervoegsel (zoals “.simvoly.com”) zijn vervalsingen.
- Een vraag om in te loggen met e-mailadres en wachtwoord voor het “raadplegen van documenten”: notarissen en de Federatie vragen nooit om op die manier in te loggen via een link in een e-mail.
- Een verdachte of onbekende afzender, of een gekaapt account: de oplichters versturen dit soort berichten regelmatig vanaf gehackte of misbruikte mailadressen van derden Derden zijn alle personen die normaliter geen partij zijn bij een bepaalde handeling of akte. Derden kunnen in principe niet gebonden zijn aan verplichtingen die voorvloeien uit overeenkomsten waar ze geen deel van uitmaken. Dit neemt niet weg dat overeenkomsten “tegenwerpelijk” zijn aan derden. Dit betekent dat derden overeenkomsten van anderen moeten eerbiedigen. , waardoor de mail soms via een ogenschijnlijk normaal contact binnenkomt.
Dit is geen hack van notaire.be zelf
De Federatie van het Belgisch Notariaat benadrukt dat deze campagne niet het gevolg is van een inbraak in haar eigen systemen. Fraudeurs gebruiken enkel de naam en de uitstraling van notaire.be om hun bericht geloofwaardiger te maken. De echte website van notaire.be blijft veilig; het gevaar zit in de valse e-mail en de nagemaakte pagina errond.
Wat te doen als u de gegevens al hebt ingevuld
- Wijzig onmiddellijk het wachtwoord dat u hebt ingegeven, en ook op elke andere dienst waar u hetzelfde wachtwoord gebruikt.
- Schakel waar mogelijk tweestapsverificatie in op uw e-mailaccount en andere belangrijke diensten.
- Volg uw bankrekeningen en online accounts de komende weken extra op voor ongewone activiteit.
Hoe meldt u dit
Kreeg u zo’n verdachte e-mail, klik dan niet op de link en verwijder het bericht niet meteen. Stuur het door naar suspect@safeonweb.be, het meldpunt van het Centrum voor Cybersecurity België (Safeonweb), zodat verdachte links kunnen worden geblokkeerd. Twijfelt u of een bericht van uw eigen notariskantoor echt is, neem dan telefonisch contact op met dat kantoor via een nummer dat u zelf opzoekt, niet via het nummer of de link uit de verdachte e-mail.
Gerelateerd nieuws
De notaris Text
Beslissingen rond je levenseinde: Regel vandaag wat morgen belangrijk kan zijn
Elke maand geven we je een praktische tip om iets te regelen dat écht het verschil kan maken voor jezelf en je naasten. Deze maand staan we stil bij een onderwe...
De notaris De notaris Text
Je digitale gegevens nalaten na je overlijden: zo pak je het aan
Papieren, foto’s, wachtwoorden en andere persoonlijke gegevens: in de loop van een leven verzamel je heel wat digitale informatie. Die is niet alleen waardevol ...
